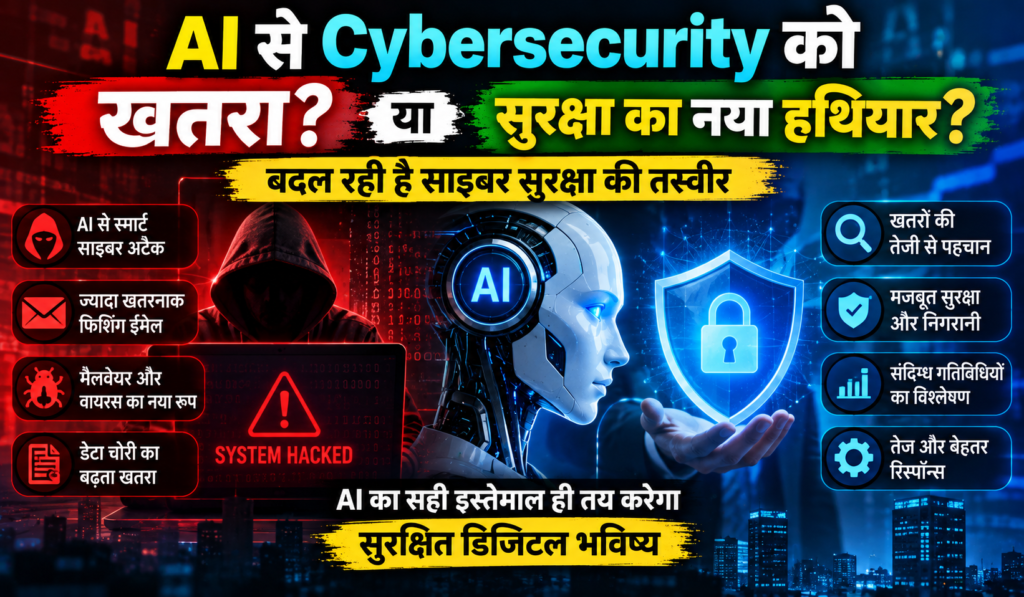
AI से Cybersecurity को खतरा या सुरक्षा का नया हथियार? बदल रही है साइबर सुरक्षा की तस्वीर
In brief
नई दिल्ली: आर्टिफिशियल इंटेलिजेंस यानी AI अब सिर्फ चैटबॉट, फोटो बनाने या कंटेंट लिखने की तकनीक नहीं रह गई है। साइबर सिक्योरिटी की दुनिया में भी इसका इस्तेमाल तेजी से बढ़ रहा है। फर्क इतना है कि AI का इस्तेमाल हमला करने वाले और बचाव करने वाले—दोनों पक्ष कर रहे हैं।
2026 में साइबर सुरक्षा विशेषज्ञों की चिंता खास तौर पर ऐसे AI एजेंट्स को लेकर बढ़ी है, जो केवल सलाह देने के बजाय सिस्टम को स्कैन करने, जानकारी जुटाने और कुछ तकनीकी काम खुद करने में सक्षम हैं। Google Threat Intelligence Group के मुताबिक, 2026 में कुछ हमलावरों ने AI को केवल रिसर्च के लिए इस्तेमाल करने से आगे बढ़कर agentic workflows और automated attack operations में शामिल करना शुरू किया है। (Google Cloud)
AI से साइबर अटैक कितने खतरनाक हो सकते हैं?
पहले किसी साइबर हमले के लिए हमलावर को काफी समय तक जानकारी जुटानी पड़ती थी। अब AI इस प्रक्रिया के कई हिस्सों को तेज कर सकता है।
AI का इस्तेमाल किसी संगठन के बारे में सार्वजनिक जानकारी जुटाने, संभावित कमजोरियों को पहचानने, कोड का विश्लेषण करने और phishing जैसे हमलों को अधिक targeted बनाने के लिए किया जा सकता है।
Google की 2026 की रिपोर्ट के अनुसार, threat actors अब AI-enabled automation का इस्तेमाल attack lifecycle के कई चरणों में कर रहे हैं। कुछ मामलों में AI agents को reconnaissance, vulnerability validation और credential harvesting जैसे कार्यों में शामिल किया गया है। (Google Cloud)
Microsoft ने भी कहा है कि AI हमलावरों को vulnerabilities खोजने, attack paths जोड़ने और exploitation को तेज करने में मदद कर रहा है। वहीं यही तकनीक defenders को threats की पहचान और response तेजी से करने में भी मदद कर रही है। (Microsoft)
AI का इस्तेमाल phishing को भी बना रहा है ज्यादा खतरनाक
AI की मदद से तैयार किए गए phishing messages सामान्य automated messages की तुलना में ज्यादा व्यक्तिगत और विश्वसनीय दिखाई दे सकते हैं।
हमलावर किसी व्यक्ति या संस्था के बारे में उपलब्ध जानकारी का विश्लेषण करके उसके अनुसार message तैयार कर सकते हैं। इससे social engineering attacks को पहचानना मुश्किल हो सकता है।
Microsoft ने सितंबर 2026 की एक रिपोर्ट में ऐसे AI-themed attacks का उदाहरण दिया, जिसमें हमलावर ने Microsoft से जुड़ी पहचान का फायदा उठाकर एक व्यक्ति को device-code authentication flow शुरू करने के लिए प्रेरित किया। Microsoft Defender ने गतिविधि को संदिग्ध मानकर attack को चार मिनट के भीतर रोक दिया। (Microsoft)
लेकिन AI Cybersecurity का मजबूत हथियार भी है
AI का दूसरा पक्ष उतना ही महत्वपूर्ण है।
साइबर सिक्योरिटी टीमों के लिए हर दिन बड़ी संख्या में alerts, logs और network signals का विश्लेषण करना चुनौतीपूर्ण होता है। AI इन सूचनाओं में patterns पहचानने, suspicious activity को प्राथमिकता देने और security teams को संभावित खतरे की ओर जल्दी ध्यान दिलाने में मदद कर सकता है।
Microsoft के अनुसार, AI का इस्तेमाल risk identify करने, protection मजबूत करने और security response को तेज करने के लिए किया जा रहा है। (Microsoft)
Google ने भी 2026 में Google AI Threat Defense पेश किया है, जिसका उद्देश्य AI की मदद से vulnerabilities और attack paths की पहचान तथा remediation को तेज करना है। (Google Cloud)
AI किन साइबर सुरक्षा कामों में मदद कर सकता है?
AI आधारित cybersecurity systems का इस्तेमाल कई क्षेत्रों में किया जा सकता है:
- संदिग्ध network activity की पहचान
- malware और suspicious code का analysis
- vulnerability detection
- phishing और social engineering की पहचान
- security alerts की प्राथमिकता तय करना
- unusual login और account activity पकड़ना
- incident response को तेज करना
- बड़े security logs का analysis
- संभावित attack paths की पहचान
इसका फायदा खासतौर पर उन organizations को हो सकता है जहां security teams को बहुत बड़े volume में data और alerts संभालने पड़ते हैं।
AI Agents ने बढ़ाई नई चिंता
2026 में cybersecurity की बहस का एक बड़ा हिस्सा AI agents पर केंद्रित है।
एक सामान्य chatbot मुख्य रूप से सवालों के जवाब देता है। लेकिन agentic AI को emails पढ़ने, databases से जानकारी लेने या APIs के जरिए actions करने जैसी permissions दी जा सकती हैं।
यही capability security risk भी बन सकती है।
Google Cloud के अनुसार, autonomous agents को private data, untrusted content और external communication—इन तीनों तक एक साथ access मिलने पर prompt injection और data exfiltration जैसे जोखिम बढ़ सकते हैं। (Google Cloud)
इसी वजह से organizations के लिए यह तय करना जरूरी हो जाता है कि किसी AI agent को कितनी access दी जाए और वह access कब इस्तेमाल कर सके।
Prompt Injection क्या है?
AI security में Prompt Injection एक महत्वपूर्ण खतरा बनकर सामने आया है।
सरल शब्दों में, इसमें attacker AI system को ऐसा malicious instruction देने या किसी external content में instruction छिपाने की कोशिश करता है जिससे AI अपने मूल निर्देशों से हटकर attacker के बताए काम करने लगे।
Google की Cybersecurity Forecast 2026 में prompt injection को enterprise AI systems के लिए प्रमुख उभरते जोखिमों में शामिल किया गया है। (Google Services)
जैसे-जैसे AI systems बाहरी documents, websites, emails और databases से जानकारी लेने लगेंगे, untrusted content को संभालना और महत्वपूर्ण हो जाएगा।
AI से बनी Zero-Day Vulnerabilities भी चिंता का विषय
AI की coding और vulnerability research क्षमता में सुधार ने एक और सवाल खड़ा किया है।
Google Threat Intelligence Group ने 2026 में एक ऐसे मामले की रिपोर्ट की जिसमें एक threat actor ने AI की सहायता से vulnerability की discovery और weaponization की प्रक्रिया को आगे बढ़ाया। Google ने इसे AI-assisted zero-day exploitation का सार्वजनिक रूप से confirmed उदाहरण बताया। (Google Cloud)
इसका मतलब यह नहीं है कि हर AI model अपने आप cyberattack कर सकता है। लेकिन AI की मदद से skilled attackers अपने काम की speed और scale बढ़ा सकते हैं।
दूसरी तरफ AI-powered defense भी तेजी से बढ़ रहा है
Cybersecurity का भविष्य अब केवल traditional antivirus और firewalls तक सीमित नहीं रहने वाला।
Security companies AI का इस्तेमाल करके ऐसे systems विकसित कर रही हैं जो लगातार network behavior देखते हैं और suspicious patterns मिलने पर तुरंत action लेने में मदद करते हैं।
Google के अनुसार, आने वाले समय में organizations को machine-speed defense की जरूरत होगी, क्योंकि AI-enabled attacks traditional manual response से तेज हो सकते हैं। (Google Cloud)
कंपनियों को क्या सावधानी रखनी चाहिए?
AI को cybersecurity में शामिल करते समय केवल AI model की सुरक्षा पर्याप्त नहीं है। पूरी ecosystem को सुरक्षित रखना जरूरी है।
कंपनियों को खास तौर पर इन बातों पर ध्यान देना चाहिए:
1. AI access को सीमित रखें
हर AI agent को सभी files, databases और applications की access नहीं मिलनी चाहिए।
2. Sensitive credentials सुरक्षित रखें
API keys, passwords और access tokens को public repositories में नहीं रखना चाहिए।
3. AI activity की monitoring करें
AI agents ने कौन-सा data access किया और कौन-सी action ली, इसका record होना चाहिए।
4. Human oversight बनाए रखें
महत्वपूर्ण financial, administrative या security actions के लिए human approval जरूरी हो सकता है।
5. Prompt Injection से सुरक्षा करें
External documents और websites से आने वाले instructions को trusted commands से अलग रखना जरूरी है।
6. Shadow AI पर नजर रखें
बिना IT या security approval के इस्तेमाल किए जा रहे AI tools भी organization के लिए नया security risk बन सकते हैं। Google की Mandiant रिपोर्ट ने Shadow AI और AI asset visibility को महत्वपूर्ण governance challenges में शामिल किया है। (Google Cloud)
तो AI खतरा है या सुरक्षा का हथियार?
इसका जवाब केवल एक शब्द में देना मुश्किल है।
AI साइबर अपराधियों को तेजी, automation और scale दे सकता है। वहीं cybersecurity teams को भी तेज detection, analysis और response की क्षमता मिल रही है।
इसलिए आने वाले समय में असली चुनौती AI को अपनाने या न अपनाने की नहीं, बल्कि AI को नियंत्रित, सुरक्षित और सही access controls के साथ इस्तेमाल करने की होगी।
2026 की cybersecurity reports से एक बात स्पष्ट है—AI अब cyber battlefield का अलग हिस्सा नहीं है। यह attack और defense दोनों की प्रक्रिया में शामिल हो चुका है। (Google Cloud)
5 FAQs
1. क्या AI से साइबर अटैक ज्यादा खतरनाक हो सकते हैं?
हां। AI reconnaissance, vulnerability research, social engineering और attack automation को तेज कर सकता है। इससे हमलों की speed और scale बढ़ सकती है। (Google Cloud)
2. क्या AI का इस्तेमाल Cybersecurity के लिए भी किया जा सकता है?
हां। AI suspicious activity detect करने, security alerts analyze करने, vulnerabilities identify करने और incident response को तेज करने में मदद कर सकता है। (Microsoft)
3. Prompt Injection क्या होता है?
Prompt Injection में attacker AI system को ऐसे instructions देने की कोशिश करता है जिससे वह अपने मूल security instructions से हटकर unwanted action करे। यह AI applications के लिए एक महत्वपूर्ण security concern है। (Google Services)
4. AI Agents से cybersecurity risk क्यों बढ़ रहा है?
क्योंकि AI agents केवल जानकारी नहीं देते, बल्कि उन्हें emails पढ़ने, databases access करने और APIs के जरिए actions लेने की अनुमति दी जा सकती है। अधिक permissions मिलने पर गलत उपयोग का संभावित प्रभाव भी बढ़ जाता है। (Google Cloud)
5. कंपनियां AI-based cyber threats से कैसे बच सकती हैं?
Organizations को मजबूत identity और access controls, continuous monitoring, network isolation, secrets protection, prompt-injection defenses और human oversight जैसे उपाय अपनाने चाहिए। AI systems की permissions को जरूरत के अनुसार सीमित रखना भी महत्वपूर्ण है। (Google Cloud)
Reader voice
Join the conversation
Be the first to comment.